

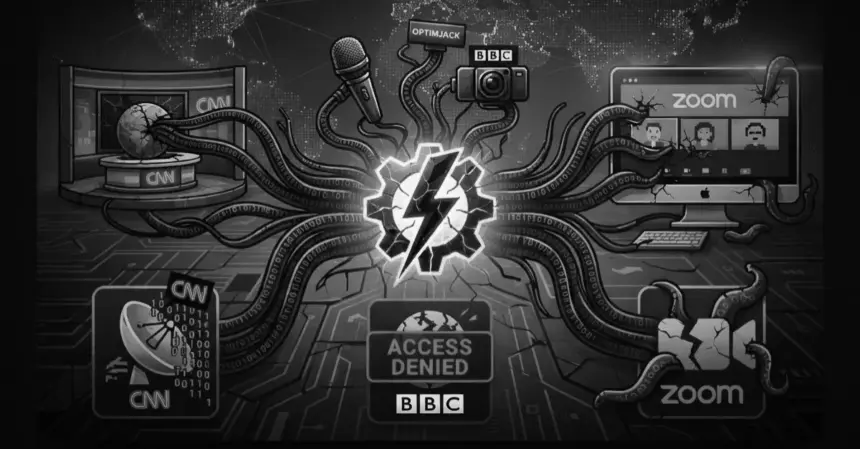
Le 16 novembre 2026 a été une journée particulièrement agitée pour les infrastructures numériques. D’un côté, des millions de clients de grandes banques américaines ont été confrontés à des difficultés d’accès à leurs comptes. De l’autre, une attaque de chaîne d’approvisionnement baptisée OPTIMJACK a injecté du code malveillant dans des scripts Optimizely utilisés par des sites majeurs (CNN, BBC, Zoom, etc.).
Perturbations dans les grandes banques américaines
Des milliers de clients de Chase, Bank of America, Wells Fargo et d’autres établissements ont signalé des problèmes d’accès à leurs services en ligne et à certaines transactions.
Les signalements sur Downdetector ont culminé en début d’après-midi (heure de l’Est), avec près de 4 800 à 5 000 rapports pour Chase, principalement liés aux connexions, aux soldes et aux virements. Bank of America a dépassé les 2 000 signalements, tandis que Wells Fargo et U.S. Bank en ont enregistré plusieurs centaines à plus d’un millier. Des difficultés ont aussi été signalées en agence et aux distributeurs.
Chase a reconnu le problème et l’a attribué à un bug logiciel dans ses systèmes matériels on-premise (sur site), en précisant qu’il ne s’agissait pas d’une cyberattaque. La banque a indiqué que les clients conservaient l’accès à leurs fonds, mais que certaines transactions prenaient plus de temps. Elle a ajouté que l’incident n’était pas systémique : d’autres banques n’ont été impactées que lorsqu’elles étaient parties à des transactions avec Chase (y compris via Zelle).
Les autres établissements ont globalement confirmé que leurs propres systèmes n’étaient pas directement touchés. Les rapports ont nettement diminué dans la soirée. Vers 18 h 30 ET, Chase a indiqué que les transactions se traitaient à nouveau normalement. Au matin du 17 novembre, les services étaient revenus à la normale selon Downdetector.
L’attaque OPTIMJACK : malware injecté via Optimizely
Parallèlement, une véritable attaque de chaîne d’approvisionnement a touché la plateforme d’A/B testing et d’expérimentation web Optimizely. Un attaquant a exploité une vulnérabilité dans le flux d’inscription des comptes Experimentation pour injecter du JavaScript malveillant dans le champ « Project JavaScript » de projets clients. Ce code a ensuite été servi depuis le CDN officiel d’Optimizely (cdn.optimizely.com) avec un certificat valide, ce qui lui a permis de passer pour légitime.
Scott Helme (Report URI) a analysé 1 611 scripts Optimizely et en a trouvé 188 infectés, appartenant à 178 organisations. Parmi les sites touchés figurent notamment CNN, BBC, Zoom, Fox News, Salesforce, GitLab, HSBC, IKEA, Equifax, Ledger, Air France-KLM et Peacock.
Le payload principal (track.js servi depuis le domaine malveillant 1688360.cc) combinait plusieurs fonctions :
- Clipper d’adresses crypto : remplacement des adresses Bitcoin, Ethereum, Solana, TRON, etc. dans le texte des pages, les formulaires et le presse-papiers.
- Skimmer de cartes bancaires : capture des numéros, dates d’expiration et CVV saisis dans les formulaires.
- Vol de cookies et captures d’écran.
- Chargeur d’exploits iOS (kits Coruna et DarkSword ciblant certaines versions d’iPhone et d’iPad).
L’injection a commencé en début de journée UTC (première observation vers 4 h 21 sur le snippet de la BBC) et a duré environ 17 heures. Le nettoyage a été largement effectué en fin de journée du 16 novembre : à 21 h 52 UTC, un seul script restait infecté (TalkTalk). Optimizely a confirmé l’incident le 17 novembre, indiqué avoir bloqué le chemin vulnérable, retiré le code injecté, sécurisé les comptes concernés et notifié les clients. Des estimations font état d’environ 7 000 dollars de cryptomonnaies détournés pendant la fenêtre d’attaque.
Contexte et leçons
Ces deux incidents, survenus le même jour, illustrent la fragilité des dépendances technologiques modernes. Dans le cas des banques, un bug interne a eu des effets en cascade via les systèmes interconnectés. Dans le cas d’OPTIMJACK, c’est la confiance accordée à un fournisseur tiers qui a permis la diffusion massive d’un malware polyvalent. Les deux événements rappellent l’importance de la surveillance des scripts tiers, des politiques de sécurité du contenu (CSP) et de la résilience des infrastructures critiques.


🚨 Un simple script empoisonné a frappé 178 grandes marques de 25 pays au moins en une seule journée. Voici le sort de chaque pays :
🇺🇸 États-Unis — Zoom, CNN, Fox News, NPR, Peacock, Salesforce et Equifax ont poussé vers leurs visiteurs un code qui vole les informations de cartes bancaires, et HSBC USA a aussi été infecté
🇬🇧 Royaume-Uni — La BBC a été la première touchée, tandis que TalkTalk était le dernier site encore infecté cette nuit-là
🇫🇷 France — Le groupe Air France-KLM et le fabricant de portefeuilles crypto Ledger ont poussé un code qui remplace les adresses de portefeuilles
🇦🇺 Australie — HSBC, Vodafone, TPG Telecom et Rest Super : une diffusion massive, 4 grandes marques dans un seul pays
🇭🇰 Hong Kong — HSBC et Hang Seng Investment ont été infectés, le secteur bancaire est le plus durement touché avec 32 entreprises au total
🇳🇱 Pays-Bas — KLM a été durement touché, ABN AMRO et ICS Cards ont été infectés
🇲🇽 Mexique — HSBC a été touché (c’est la banque avec la plus large diffusion dans la liste : 11 marchés)
🇸🇬 Singapour — HSBC et Levi’s ont été touchés ; les attaquants ont discrètement reconstruit le code 26 fois le même jour (Report URI)
🇨🇦 Canada — Equifax, CTV News et Starbucks ont été touchés
🇦🇪 Émirats arabes unis — HSBC a été touché
🇲🇾 Malaisie — HSBC a été touché
🇹🇼 Taïwan — HSBC a été touché
🇻🇳 Vietnam — HSBC a été directement touché par le même script
🇵🇭 Philippines — HSBC a été touché
🇪🇬 Égypte — HSBC a été touché
🇫🇮 Finlande — S-Pankki a été touché
Aucune de ces entreprises n’a vu son propre serveur compromis.
Le malware est entré via Optimizely Web, un outil de test chargé sur chaque page par IKEA, GitLab et toutes les autres entreprises.
Il vole les numéros de cartes bancaires. Il remplace les portefeuilles crypto. Sur les anciens iPhone, il essaie de charger 2 kits d’outils de hackers.
CNN et la BBC figurent elles-mêmes sur cette liste.
Google dit avoir découvert la première cyberattaque menée de bout en bout par une IA, sans intervention humaine
🚨🚨🚨 LES HACKERS RUSSEPHONES VISENT « EXPLOIT_AGENT » SUR DES SITES WEB FRANÇAIS → PAS D’HUMAIN, PAS DE SOMMEIL, JUSTE LA VITESSE DE LA MACHINE 🚨🚨🚨
Google vient de révéler une capacité dont la plupart des gens ignoraient l’existence. Son groupe de renseignement sur les menaces affirme que « l’ère des attaques autonomes est arrivée » : une IA qui analyse les mises à jour logicielles, identifie quelle faille chaque correctif répare et construit l’attaque AVANT que les entreprises ne puissent installer la correction.
Réfléchissez-y.
CE QUE FAIT « EXPLOIT_AGENT » :
→ Enchaîne DE MULTIPLES agents IA en une seule attaque
→ Compare le code avant et après les correctifs des fournisseurs, SANS ARRÊT
→ Lit chaque correctif comme une carte menant au trou qu’il cachait
→ Écrit l’exploit et LE LANCE toute seule
→ Pas d’humain. Pas de pause. Juste attaque après attaque.
22 zero-days exploités en août seulement. En 2025 : 8 par mois en moyenne.
Google : « Se défendre contre des menaces à la vitesse de la machine avec une vitesse humaine n’est pas viable. »