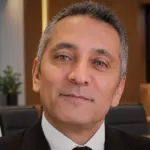

Para separar lo cierto de lo exagerado, un pódcast reciente da la palabra a Ahmed Achchak, cofundador de Qevlar AI, una empresa emergente que desarrolla herramientas de IA para los centros de operaciones de seguridad de las empresas. Su punto de vista es el de un actor que vende una solución, por lo que conviene leer sus declaraciones con la debida cautela. Aun así, tiene el mérito de rechazar tanto el catastrofismo como el optimismo ingenuo.
Un desequilibrio antiguo que la IA acentúa
Ahmed Achchak empieza por relativizar: según él, en el fondo no hay «nada nuevo». La ciberseguridad se ha basado siempre en una asimetría. El atacante solo necesita una brecha, mientras que el defensor tiene que cerrarlas todas. Al atacante no le importan ni las leyes ni las restricciones de organización, mientras que la defensa debe lidiar con presupuestos, procedimientos y regulación. Un desfase, aunque sea de unos pocos meses, entre un nuevo método de ataque y su contramedida puede resultar muy caro.
Lo que cambia, según el empresario, es la velocidad. La IA reduce el coste y el tiempo necesarios para llevar a cabo operaciones que antes exigían competencias escasas o medios casi estatales.
Lo que la IA cambia en el lado del ataque
El invitado distingue tres evoluciones.
- El volumen. Un modelo de lenguaje puede ayudar a escribir programas maliciosos, también para personas que no habrían tenido el nivel o el tiempo para hacerlo por sí solas. Menciona modelos «sin restricciones», de código abierto o distribuidos en la dark web, sin detallar sus fuentes.
- La personalización. El phishing puede automatizarse de principio a fin. Un programa recopila información sobre la víctima, un modelo redacta un mensaje creíble y luego lo ajusta según las reacciones de esta.
- La suplantación de identidad. Clonación de voz, vídeos manipulados: cuenta que pidió a sus padres que lo llamaran si recibían un vídeo «extraño» suyo, y contempla establecer contraseñas familiares para su hijo de dos años.
También identifica un cambio de naturaleza menos visible. Los equipos de desarrollo utilizan cada vez más la IA para programar, y el código generado puede apoyarse en bibliotecas vulnerables, fuera del radar de los equipos de seguridad. Un atacante equipado con IA puede, por su parte, escanear esos componentes, detectar un fallo y fabricar una prueba de concepto para explotarlo antes de que la empresa sepa que está expuesta.
Mythos, entre una alerta real y una parte de marketing
Es en este contexto en el que Anthropic presentó Mythos esta primavera. La empresa afirma que este modelo identificó miles de fallos críticos en sistemas operativos, y decidió no difundirlo al gran público, al considerar que podría permitir a personas no especialistas descubrir vulnerabilidades. El acceso quedó reservado a un número reducido de organizaciones asociadas.
Ahmed Achchak se muestra matizado. Reconoce que actores como Microsoft o la fundación Mozilla, que edita Firefox, han aplicado un volumen de parches mayor que antes. Pero ve en ello «probablemente algo de marketing»: según él, una parte de las vulnerabilidades señaladas serían falsos positivos, es decir, inexplotables o solo en condiciones muy particulares. No concluye que fuera una falsa alarma: aunque imperfectas, estas herramientas hacen de la búsqueda de fallos un terreno de caza mucho más accesible que hace unos años.
Se trata de declaraciones de un actor del sector. Requieren una verificación con las comunicaciones de Anthropic, los editores afectados y, idealmente, análisis independientes.
Por qué las defensas actuales muestran sus límites
En el corazón del dispositivo de defensa de una gran organización se encuentra el SOC (security operations center), un centro donde los analistas tratan las alertas que generan las herramientas de detección. Una alerta es una sospecha: un mensaje sospechoso, un comportamiento anómalo en un equipo o una conexión que parece geográficamente imposible, por ejemplo desde España y desde China con pocos minutos de diferencia.
El fundador describe un sistema saturado. Los analistas reciben cientos de alertas y solo tratan unas veinte al día, lo que les obliga a priorizar. Cita el agotamiento profesional y las dimisiones como consecuencias directas. El riesgo es que una señal débil, ahogada en el ruido, sea ignorada cuando anunciaba un ataque. Compara la situación con la de una persona sola frente a cuatrocientas cámaras de vigilancia, de las cuales solo una ha captado al ladrón.
Cada una de las respuestas tradicionales tiene un defecto. Contratar a más gente no sigue el ritmo de crecimiento de las alertas y el coste es elevado. La automatización mediante «playbooks» (escenarios fijos del tipo «si A, entonces B») es rígida: hay que reescribirlos ante cada nueva forma de ataque, y un atacante paciente puede deducir su funcionamiento simplemente probándolos.
La apuesta de Qevlar AI, IA pero no solo LLM
Sobre esta base, Qevlar AI, fundada en 2023 por Ahmed Achchak y Hamza, a quien conoció en la École Centrale, construyó su producto. Su promesa es reproducir el trabajo de investigación de un analista, sin un escenario preescrito, investigando cada alerta y adaptándose a su naturaleza.
La parte más instructiva de la entrevista es la crítica a los grandes modelos de lenguaje (LLM) en ciberseguridad. Su funcionamiento se basa en un muestreo que introduce cierta aleatoriedad, útil para generar texto pero problemática cuando se espera una decisión reproducible. El empresario cita un experimento presentado en la conferencia Black Hat en 2025: cien investigaciones repetidas cien veces cada una, con un LLM en lugar del motor de investigación de su empresa. Según él, ante una misma alerta y en condiciones idénticas, el modelo concluía que la actividad era maliciosa en alrededor del 30 % de los casos, concluía lo contrario en alrededor del 50 % y no se pronunciaba en el 20 % restante. Estas cifras son las de la empresa y convendría contrastarlas con la publicación original.
Su arquitectura se apoya, por tanto, en una «IA sobre grafos», un algoritmo de aprendizaje automático más clásico que decide el siguiente paso de la investigación. Después recurre a agentes especializados, entre ellos LLM, para las tareas en las que destacan, como el análisis semántico del cuerpo de un correo electrónico. El objetivo es un sistema interpretable, cuyas decisiones se pueden rastrear, y determinista, es decir, que da la misma respuesta a la misma pregunta. Para Ahmed Achchak, la confianza es la condición de la autonomía, y la herramienta busca aumentar las capacidades de los analistas en lugar de sustituirlos.
Cifras que conviene manejar con prudencia
El invitado aporta varios datos sobre la actividad de la empresa, que se recogen aquí tal como los expuso.
- Rondas de financiación: unos 44 millones de euros en total, en tres rondas, con la serie cerrada a principios de 2026.
- Alcance: unas 1500 estructuras protegidas en todo el mundo, una parte a través de proveedores de servicios de seguridad gestionados (MSSP) que despliegan la herramienta para sus propios clientes.
- Rendimiento: un tratamiento de las alertas en cinco minutos frente a cuarenta de media, con una precisión de investigación superior a la de los humanos según pruebas comparativas.
- Clientela: grandes grupos europeos y proveedores de servicios de ciberseguridad.
No comunicó sus ingresos. Las comparaciones de rendimiento, que proceden del proveedor, deben ser validadas por evaluaciones de terceros.
Una visión más optimista que el discurso dominante
Al final de la entrevista, Ahmed Achchak propone una lectura más matizada que el discurso predominante. Recurre a la historia: el paso de la Edad del Bronce a la del Hierro habría democratizado el acceso al poder y debilitado a los imperios. Para él, la IA desempeña un papel comparable. Aumenta la amenaza ofensiva, pero también ofrece a la defensa lo que le faltaba, la capacidad de procesar un volumen masivo de señales casi tan rápido como actúa el atacante. La asimetría histórica, una brecha frente a mil puertas que vigilar, podría así reducirse.
Esta tesis resulta atractiva, pero está por demostrar. Supone que la defensa adopte estas herramientas tan rápido como los atacantes, algo que la asimetría descrita más arriba no garantiza. Supone también que la visibilidad de los equipos se extienda a todo el perímetro digital, incluidas las vulnerabilidades de software y las identidades, que el SOC tradicional no siempre ve. Es el próximo reto que el fundador asigna a su empresa, junto con una expansión geográfica y despliegues en entornos locales para los clientes sensibles, como las administraciones o la defensa.
La verdadera cuestión no es, por tanto, saber si la IA agrava o resuelve el problema, sino quién la aprovechará con más eficacia. La respuesta dependerá menos de la tecnología que de la rapidez con la que las organizaciones la desplieguen y confíen en ella.
Preguntas frecuentes
¿Ha aumentado realmente la IA el número de ciberataques?
Ahmed Achchak considera que facilita ataques a gran escala y más convincentes. Esta afirmación debe verificarse con datos independientes, como los de las agencias nacionales de ciberseguridad.
¿Por qué Anthropic no difundió Mythos?
Según la empresa, el modelo podría permitir a personas no expertas encontrar vulnerabilidades. El acceso está limitado a un pequeño número de organizaciones asociadas.
¿Qué es un SOC?
Es un centro de operaciones de seguridad donde los analistas examinan las alertas de una organización para determinar si señalan un ataque real.
¿Por qué no confiar la investigación a un LLM por sí solo?
Porque estos modelos incorporan cierta aleatoriedad y pueden dar respuestas distintas ante una misma alerta, lo que dificulta confiar en una decisión automatizada.